Who Card Testers Target and How to Make Your Business a Harder Target

Contracargos?
Ya no es problema tuyo.
Recupera cuatro veces más Contracargos y prevención , hasta un 90 % de las entradas, gracias a IA y a una red global de 20 000 comercios.


 Más de 600 opiniones


En resumen:
Las pruebas con tarjetas son el preludio silencioso de ataques más graves. Son misiones de reconocimiento para esas compras de 500 dólares que, dentro de seis meses, harán subir tu índice de devoluciones. Las marcas que están ganando esta batalla consideran la prevención de las pruebas con tarjetas como la primera línea de defensa contra el fraude por devoluciones. No es un problema aislado que haya que resolver. Si aún no lo estás haciendo, deberías empezar hoy mismo.
El fraude mediante pruebas de tarjetas es una de las amenazas más peligrosas que apenas se perciben. Suele empezar con pequeñas cantidades: unos pocos euros aquí y allá. Es fácil pasarlo por alto y achacarlo al «coste de hacer negocios por Internet».
Ahí está el problema.
Cada una de estas microtransacciones es una prueba. Cuando se procesa un cargo, los estafadores saben que tienen una tarjeta válida. Y luz verde para explotarla a fondo. Para cuando te das cuenta, la catástrofe ya está en marcha.
Y aquí viene lo peor. Aunque nunca utilicen esas tarjetas en otro sitio, tú sigues saliendo perdiendo. Esos pequeños cargos, que parecen insignificantes, suelen derivar en más gastos. Nos referimos a comisiones por devoluciones, frustración de los clientes, sanciones de los procesadores y daño a la reputación.
¿La buena noticia? Una vez que sepas en qué fijarte, podrás detectar estos ataques y neutralizarlos antes de que te cuesten dinero.
This guide covers who card testers target, how their playbook works and the friction tactics that make a business a harder target. For a definition, the signs in your payment data and an incident runbook, see What Is Card Testing Fraud and How Do You Stop It?
How Card Testing Fraud Works: The Attacker's Playbook
El fraude mediante pruebas de tarjetas es una técnica de validación en la que los estafadores y los ciberdelincuentes realizan pequeñas transacciones de bajo riesgo para comprobar si los números de tarjetas de crédito robados, comprados o generados por IA están activos, sin alertar al titular de la tarjeta ni activar los sistemas antifraude del comerciante. Toda esta técnica funciona como una forma de fraude sin presentación de la tarjeta, ya que todas las transacciones de prueba se realizan en línea sin que se presente nunca la tarjeta física.
El fraude mediante pruebas de tarjetas sigue una metodología predecible. Los ciberdelincuentes han perfeccionado esta estrategia hasta convertirla en una operación eficaz.
Paso 1: Recopilación de datos
The criminal obtains credit card information. To achieve this, they often orchestrate a major data breach, exposing millions of card details at once. Some fraudsters use sophisticated phishing campaigns to trick consumers into surrendering their payment information. Underground marketplaces also sell compromised card data. A dark web scan tool can show whether your company email addresses and credentials have surfaced in those markets.
Stripe la suplantación de tarjetas es una forma de ciberdelito de gran repercusión que afecta a comerciantes, entidades financieras y consumidores de todo el mundo.
Paso 2: Validación mediante microtransacciones
Una vez que obtienen los datos de las tarjetas robadas, los atacantes lanzan campañas de validación sistemáticas. Eligen deliberadamente importes bajos, por debajo de la mayoría de los umbrales de detección de fraudes.
Paso 3: Identificación de la tarjeta activa
El proceso de validación revela qué tarjetas siguen siendo funcionales y no han sido comprometidas. Los atacantes valoran especialmente las tarjetas que se pueden utilizar sin necesidad de una verificación adicional. La ausencia de restricciones las convierte en objetivos más fáciles para futuros ataques.
Paso 4: Monetización de las tarjetas verificadas
Los atacantes aprovechan las tarjetas directamente para realizar transacciones fraudulentas de mayor cuantía o venden la información verificada a precios elevados.
La naturaleza digital del fraude con tarjetas permite a los delincuentes actuar a distancia y a gran escala. La persecución penal, incluso cuando se detecta, suele resultar complicada.
La magnitud y las repercusiones de los ataques de suplantación de tarjetas
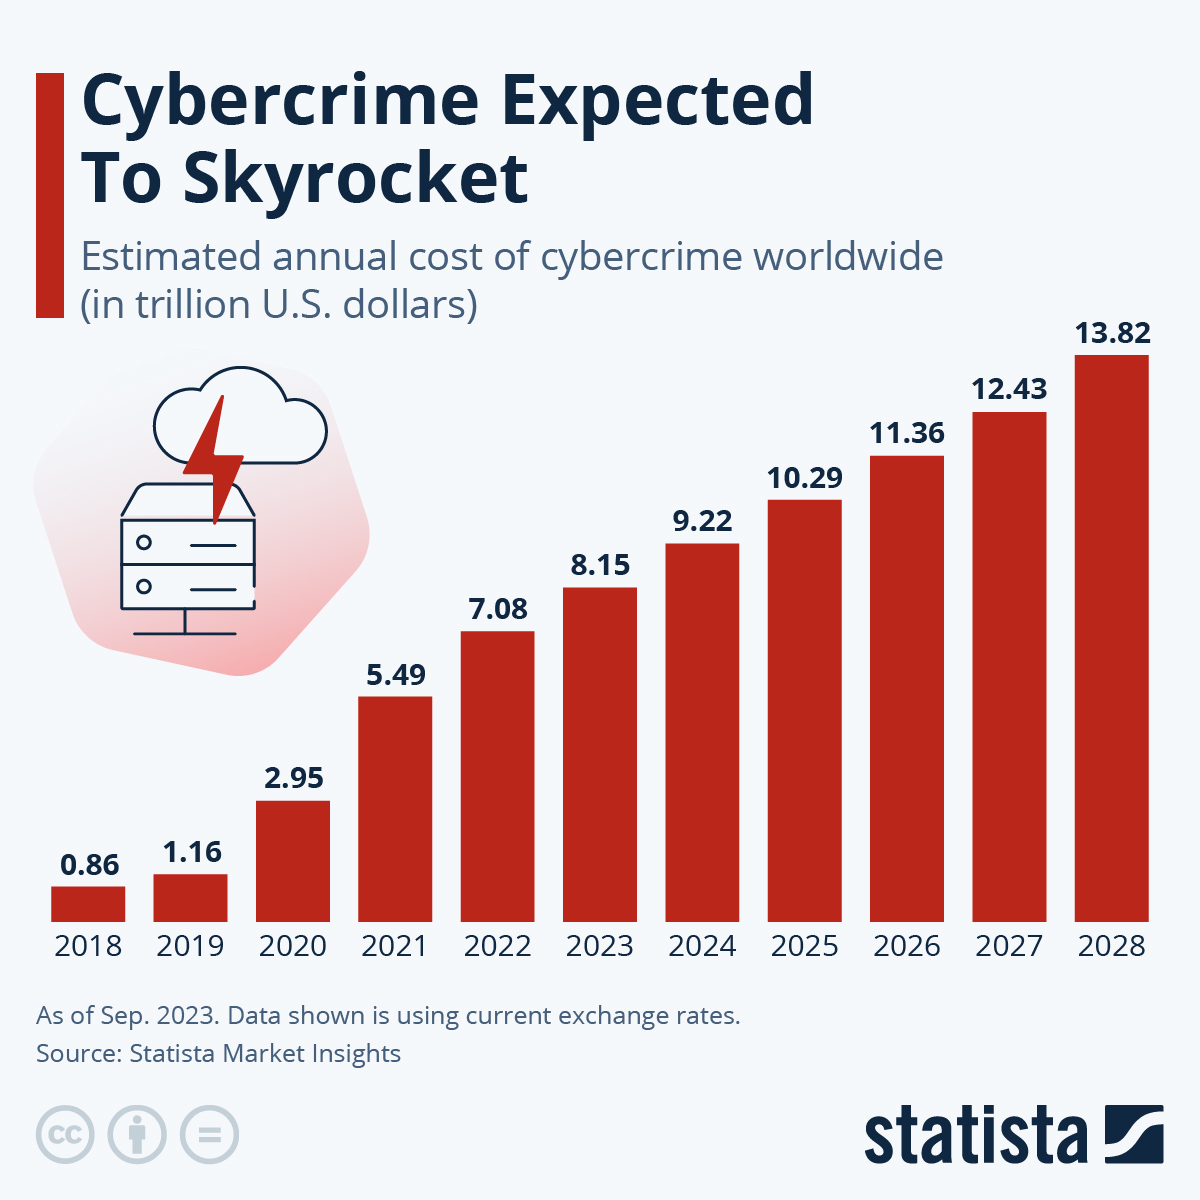
Las pruebas de tarjetas no son solo algo habitual. Se trata de un ataque automatizado y a gran escala contra el ecosistema de pagos.
For instance, payment giant Stripe reported that Radar blocked more than 20 million card testing attempts per day at the peak of a wave between February and August 2022. There were 269 million card records posted on the dark and clear web in 2024.
Repercusiones de los ataques de suplantación de tarjetas en las empresas
Cada vez que un comerciante es víctima de un ataque de «card testing», se ve acosado por tres frentes:
- Direct Financial Losses: Those "harmless" charges quickly become significant chargeback fees ($15 to $100, irrespective of transaction size). LexisNexis Risk Solutions' 2025 True Cost of Fraud study found that U.S. merchants incur an average cost of $4.61 for every $1 of fraud. See our chargeback statistics for the wider cost picture. At scale, card testing can quietly wipe off millions annually.
- Processor Scrutiny: Rising fraud ratios trigger payment processors to flag merchants as high-risk. Under Visa's VAMP, acquirers must keep merchants below enumeration thresholds: an enumeration ratio of 20% (2,000 bps) and 300,000 enumerated transactions, per the Visa VAMP fact sheet.
- Pérdida operativa: Los cambios normativos, como el VAMP, mantienen a los equipos de lucha contra el fraude en alerta máxima. Desde investigar picos repentinos en las transacciones hasta gestionar las quejas de los clientes por cargos inexplicables, el tráfico generado por bots agota los recursos de los comerciantes. Para las pequeñas empresas que no cuentan con un equipo específico de lucha contra el fraude, estos costes pueden resultar abrumadores.
Además de afectar a los márgenes, la reputación y la capacidad operativa de los comercios, el fraude en las pruebas de tarjetas también afecta a los clientes.
Repercusiones de los ataques de suplantación de identidad con tarjetas en los titulares de tarjetas
Para los consumidores, las comprobaciones de tarjetas provocan una reacción en cadena de estrés y vulnerabilidad.
- Cargos no autorizados: Muchos titulares de tarjetas detectan el fraude por primera vez al observar pequeños cargos aleatorios de comercios desconocidos. Aunque los bancos suelen reembolsarlos cuando se reclaman, las molestias que supone denunciarlos, esperar y sustituir las tarjetas minan la confianza.
- Reventa y escalada de datos: como se ha señalado anteriormente, una prueba satisfactoria confirma que los datos robados de la tarjeta (número, CVV, fecha de caducidad y dirección de facturación) son válidos. A partir de ahí, ese perfil de tarjeta se convierte en un producto muy codiciado en los mercados de la dark web. Esto allana el camino para fraudes de gran cuantía, apropiación de cuentas o robo de identidad.
- Consecuencias a largo plazo: En los casos graves en los que el fraude va más allá de las pruebas con tarjetas, las víctimas sufren repercusiones posteriores, como el deterioro de su puntuación crediticia, la denegación de préstamos o el uso indebido de su identidad. Resolver estas situaciones lleva meses o incluso años.
Incluso después de haber recibido el reembolso, los clientes refieren un aumento de la ansiedad, el abandono de compras en línea y una menor confianza en las transacciones digitales debido al fraude en las pruebas de tarjetas.
Repercusiones de los ataques de suplantación de tarjetas en el ecosistema en general
Las pruebas con tarjetas no solo perjudican a los comerciantes y a los titulares de tarjetas. También generan vulnerabilidades sistémicas en toda la infraestructura de pagos digitales.
Los procesadores de pagos y las instituciones financieras bajo presión
Issuers, acquirers and processors carry the cost of fraud monitoring and dispute handling.
Con millones de disputas resolver, estas instituciones trasladan los costes a los comerciantes mediante comisiones más elevadas y normas de cumplimiento más estrictas.
La pérdida de confianza de los consumidores
Fraud concerns drive behavior: Per Baymard Institute data cited by Shopify, 19% of shoppers abandon a cart because they did not trust the site with their credit card information. Rising chargebacks further undermine confidence. It forces businesses to spend heavily on customer retention.
Carga normativa
Fraud spikes prompt tougher regulations, such as PSD2, PCI DSS 4.0, and the Visa Acquirer Monitoring Program (VAMP), which can cost large merchants millions annually in compliance. Smaller businesses often struggle to keep up, risking fines or even restricted payment access.
El elevado coste de la prevención del fraude deja fuera del mercado a los procesadores más pequeños y reduce las opciones de los comerciantes. ¿El resultado? Comisiones por transacción más elevadas y menos competencia en el eCommerce .
Objetivos habituales del fraude mediante pruebas de tarjetas
Los evaluadores de tarjetas no actúan a ciegas. No. Se centran en sectores que permiten dos aspectos clave:
- Elevado volumen de transacciones
- Procesos de aprobación acelerados.
Lo primero les ayuda a pasar desapercibidos entre el ruido. Lo segundo garantiza que las campañas de pruebas automatizadas se desarrollen sin obstáculos.
Teniendo esto en cuenta, a continuación se enumeran los objetivos habituales de las estafas relacionadas con la comprobación de tarjetas:
eCommerce
Online retailers often process thousands of transactions daily. Most customers expect lightning-speed checkouts. And fraudsters know it. They'll unleash bots that cycle through batches of stolen card numbers far faster than any person could. These low-value transactions can look normal in your transaction logs. By the time you notice the pattern, they've already validated working cards and moved on to drain them elsewhere.
Servicios de suscripción
Los servicios de suscripción mensual son el escenario ideal para los estafadores. ¿Ese cargo de 9,99 dólares al estilo Netflix? Es perfecto para probar tarjetas. Es recurrente. Es predecible. Los titulares de las tarjetas apenas prestan atención a estos cargos en sus extractos.
Card-setup and free-trial sign-ups are favored too: Stripe notes that validations during card setup typically do not appear on cardholder statements, so nobody sees a charge to report.
Plataformas de donaciones
Las organizaciones benéficas se enfrentan a una cruel ironía. La misma confianza y buena voluntad que impulsa las donaciones las hace aún más vulnerables al fraude. Las donaciones de pequeña cuantía (entre 1 y 5 dólares) son habituales y esperadas. Esto hace que sea casi imposible distinguir entre una donación genuina de 3 dólares y una prueba de tarjeta de 3 dólares. Y lo que es peor, las organizaciones sin ánimo de lucro suelen operar con presupuestos limitados para la prevención del fraude. Son blancos fáciles que los estafadores explotan sin piedad.
Plataformas de venta de entradas para eventos
Local events, lotteries, and small venue tickets typically process fast approvals for low-dollar purchases. That $8 raffle ticket or $25 community theater seat gets approved instantly. No questions asked. Fraudsters know this. They use these platforms as testing grounds before moving on to bigger targets. The cards that pass often return later as event ticketing chargebacks.
Aplicaciones móviles
Las compras dentro de las aplicaciones son un foco de fraude que da lugar a Contracargos en la App Store. Esas actualizaciones de juegos de 0,99 dólares y esas funciones premium de 2,99 dólares se procesan tan rápidamente que los estafadores pueden validar lotes enteros de tarjetas robadas en cuestión de minutos. Las tiendas de aplicaciones y las plataformas de videojuegos registran algunos de los volúmenes más altos de pruebas de tarjetas. ¿Por qué? Porque los obstáculos son mínimos. Y las cantidades son insignificantes. Nadie se da cuenta hasta que es demasiado tarde.
El patrón es claro. Si tu modelo de negocio depende de aprobaciones rápidas de pequeñas cantidades, estás en el punto de mira de los estafadores de tarjetas. La cuestión no es si te elegirán como objetivo, sino si estarás preparado cuando llamen a tu puerta.
Esto es lo que debes tener en cuenta para detectar posibles estafas relacionadas con pruebas de tarjetas.
Indicadores destacados de ataques de prueba de tarjetas
The clearest warning signs are clusters of small payments in a short window, many different cards from one IP address or device, spiking decline rates and rapid repeat attempts. Our guide to the signs of card testing fraud in your payment data shows how to baseline each one and how to tell an attack from a busy sales day. These attacks often land during seasonal peaks such as Black Friday and Cyber Monday, when monitoring may be less intensive. See our Black Friday and Cyber Monday chargeback prevention guide for the peak-season plan.
So how do you stop the madness? Let's examine proven card testing prevention strategies you can apply as you prepare for the forthcoming BFCM season.
Medidas contrarias a lo que cabría esperar para prevención el fraude en las pruebas prevención
La cuestión es la siguiente: en lugar de limitarte a protegerte contra las pruebas de tarjetas, ¿y si hicieras que tu sitio web resultara tan complicado para los estafadores que prefirieran buscar objetivos más fáciles?
¡Claro que puedes! Así es como se hace:
Paso 1: Fricción intencionada para las microtransacciones
La mayoría de los comerciantes se obsesionan con crear procesos de pago sin complicaciones. Y con razón. Los pasos adicionales durante el proceso de pago suelen provocar el abandono del carrito.
But there's a flip side. Card testers exploit checkouts with no friction. That's why adding smart guardrails is critical. Even adding small friction points, such as requiring a ZIP code match, for transactions under $10 can disrupt automated testing.
Y esto no afecta de manera significativa a los clientes legítimos. Las investigaciones demuestran que las barreras de entrada optimizan el valor. Incorporar barreras adecuadas en tu proceso de optimización de la tasa de conversión (CRO) te permite ganar más dinero. Aumenta tu coste por acción: tus tasas de visitas, tus tasas de cierre y los ingresos recaudados aumentarán.
Paso 2: La trampa del honeypot
Los comerciantes astutos crean opciones falsas de «pago rápido» que resultan atractivas para los bots, pero que provocan bloqueos inmediatos. Los estafadores se sienten atraídos por cualquier cosa que prometa un procesamiento más rápido. Estrategias inteligentes como esta facilitan el seguimiento y la expulsión de los infractores.
Paso 3: Delimitación geográfica que tenga sentido
En lugar de bloquear países de forma generalizada, los comerciantes de éxito identifican la ubicación geográfica real de sus clientes y establecen restricciones inteligentes. Si nunca has tenido un cliente legítimo de la región X, ¿por qué procesar pagos procedentes de allí a las 3 de la madrugada?
Paso 4: La estrategia de «redireccionamiento tras un pago fallido»
Cuando falla un pago, la mayoría de los comerciantes se limitan a mostrar una página de error. Eso no sirve de mucho para frenar el fraude. Una respuesta rápida y clara ante un fallo en el pago permite a los estafadores probar inmediatamente con otra tarjeta. Los expertos en la lucha contra el fraude han dejado atrás esa estrategia tan rudimentaria.
Los intentos fallidos se redirigen a procesos de verificación ligeramente más complejos. De este modo, cada pago fallido se convierte en una molestia y un trabajo adicional para los estafadores, mientras que los clientes legítimos reciben una asistencia útil.
Paso 5: Información sobre la red de proveedores
Las estrategias de detección de fraudes de los comerciantes comparten patrones de ataque con sus procesadores de pagos, proveedores de carritos de la compra e incluso con sus competidores. Cuando los estafadores atacan una tienda deShopify con una nueva técnica, los comerciantes avispados reciben alertas antes de que ese mismo ataque les afecte a ellos.
Paso 6: Estrategias de sincronización de transacciones
Los estafadores de tarjetas actúan siguiendo patrones predecibles. Fuera del horario habitual, en horas punta, en sesiones con menos supervisión humana... ese es su modus operandi. Algunos comerciantes ralentizan deliberadamente el servicio o añaden verificaciones adicionales durante las franjas horarias de alto riesgo (como entre las 2 y las 6 de la madrugada), cuando de todos modos es raro que haya clientes legítimos.
La pregunta no es «¿cuál es el estándar del sector?», sino «¿qué hace que este negocio en concreto no resulte rentable para los estafadores?».
Estas estrategias funcionan porque piensan como los atacantes, no como los responsables de cumplimiento normativo. Saben que las pruebas con tarjetas de 2 dólares acaban convirtiéndose en comisiones por devoluciones de 100 dólares.
Por qué la prevención de pruebas con tarjetas es, en realidad, prevención de devoluciones
Las pruebas con tarjetas son un preludio silencioso de ataques más graves. Son misiones de reconocimiento para esas compras de 500 dólares que, dentro de seis meses, harán que tu índice de devoluciones se dispare.
Cada tarjeta que alcanza su límite máximo tras una validación satisfactoria es una crisis en potencia. ¿Y adivina a quién acuden los titulares de las tarjetas cuando descubren esos cargos? Al último comerciante que «demostró» que la tarjeta funcionaba.
Convierte hoy mismo la prevención en protección de beneficios
La prevención inteligente de las devoluciones comienza mucho antes de que surja la disputa. Al bloquear las pruebas con tarjetas, no solo estás deteniendo pequeñas transacciones. Estás previniendo el ecosistema de fraude que genera futuros problemas con las devoluciones. Cada bot que bloqueas hoy te ahorra dinero en comisiones por devoluciones mañana.
Por eso, los comerciantes más avanzados integran la gestión automatizada de las devoluciones como parte fundamental de la prevención de pruebas con tarjetas.
A continuación te ofrecemos una explicación clara de cómo funciona en dos fases:
Fase 1: Alerta previa a la devolución
Cuando el titular de una tarjeta detecta la factura y disputas ante la entidad emisora de su tarjeta, el sistema te envía una alerta anticipada. A continuación, puedes tomar la decisión más prudente: realizar un reembolso automático o dar un paso más allá y recopilar pruebas y presentar una reclamación (si el caso tiene posibilidades de prosperar).
Fase 2: Bloquear e incluir en la lista negra
Cuando se produce una devolución de cargo etiquetada como «fraude por prueba de tarjeta», el sistema actualiza automáticamente las reglas de bloqueo para detectar patrones similares en tiempo real.
Las posibles pérdidas por devoluciones se convierten en información que encarece los futuros ataques para los estafadores.
Un retorno de la inversión que tiene sentido
Una tecnología integral de prevención de devoluciones, como Chargeflow, se amortiza por sí sola. Si se tienen en cuenta Contracargos anulados, y no solo las transacciones bloqueadas, las cifras hablan por sí solas.
Illustrative numbers: block 1,000 card tests today, prevent 100 successful validations, and avoid 50 downstream fraud incidents. At a $50 chargeback fee, that is $2,500 in fees you never have to fight.
Para terminar este artículo, os dejo con una reflexión final. Las marcas que están saliendo airosas de esta batalla consideran que la prevención de las pruebas con tarjetas es la primera línea de defensa contra el fraude por devoluciones. No se trata de un problema aislado que haya que resolver. Si aún no lo estáis haciendo, deberíais empezar hoy mismo.
Contracargos?
Ya no es problema tuyo.
Recupera cuatro veces más Contracargos y prevención , hasta un 90 % de las entradas, gracias a IA y a una red global de 20 000 comercios.