Who Card Testers Target and How to Make Your Business a Harder Target

Chargebacks?
Dat is niet langer jouw probleem.
Haal 4x meer chargebacks terug en voorkom tot 90% van de inkomende betalingen, dankzij AI en een wereldwijd netwerk van 20.000 handelaren.


 Meer dan 600 beoordelingen


TL;DR:
Card testing is a silent prelude to bigger attacks. They're reconnaissance missions for the $500 purchases that'll drop on your chargeback ratio six months from now. The brands winning this fight treat card testing prevention as the first line of chargeback fraud prevention. Not a separate problem to solve. If you're not doing that, you should start today.
Card testing fraud is one of the most dangerous threats you barely notice. It usually starts small. A few bucks here and there. Easy to dismiss. Easy to write off as the "cost of doing business online."
Dat is de valkuil.
Every one of these micro-transactions is a probe. When a charge goes through, fraudsters know they've got a live card. AND the green light to exploit it at full throttle. By the time you catch on, the carnage is already in motion.
Dit is het pijnlijke punt. Zelfs als ze de kaarten nergens anders gebruiken, ben je toch de dupe. Die kleine, onbeduidende kosten lopen vaak uit tot veel grotere uitgaven. We hebben het dan over terugboekingskosten, gefrustreerde klanten, boetes van de betalingsverwerker en reputatieschade.
Het goede nieuws? Als je weet waar je op moet letten, kun je deze aanvallen opsporen en een halt toeroepen voordat ze je geld kosten.
This guide covers who card testers target, how their playbook works and the friction tactics that make a business a harder target. For a definition, the signs in your payment data and an incident runbook, see What Is Card Testing Fraud and How Do You Stop It?
How Card Testing Fraud Works: The Attacker's Playbook
Card testing fraud is a validation scheme where fraudsters and cybercriminals make small, low-risk transactions to verify whether stolen, purchased, or AI-generated credit card numbers are active, without alerting the cardholder or triggering the merchant's fraud systems. This entire scheme operates as a form of card not present fraud, since every test transaction happens online with no physical card ever presented.
Fraude met kaarttesten verloopt volgens een voorspelbare methode. Cybercriminelen hebben deze strategie uitgewerkt tot een efficiënte werkwijze.
Stap 1: Gegevensverzameling
The criminal obtains credit card information. To achieve this, they often orchestrate a major data breach, exposing millions of card details at once. Some fraudsters use sophisticated phishing campaigns to trick consumers into surrendering their payment information. Underground marketplaces also sell compromised card data. A dark web scan tool can show whether your company email addresses and credentials have surfaced in those markets.
Stripe says card testing is a high-impact form of cybercrime affecting merchants, financial institutions, and consumers worldwide.
Stap 2: Validatie via microtransacties
Zodra ze de gestolen kaartgegevens in handen hebben, starten de aanvallers systematische validatiecampagnes. Ze kiezen bewust voor lage bedragen die onder de meeste drempels voor fraudedetectie liggen.
Stap 3: Identificatie van actieve kaarten
Het validatieproces brengt aan het licht welke kaarten nog steeds functioneren en niet zijn gecompromitteerd. Aanvallers hechten vooral waarde aan kaarten die zonder aanvullende verificatie kunnen worden verwerkt. Het ontbreken van beperkingen betekent dat deze kaarten een gemakkelijker doelwit vormen voor toekomstige misbruik.
Stap 4: Inkomsten genereren met geverifieerde kaarten
Aanvallers maken ofwel rechtstreeks misbruik van de kaarten door middel van omvangrijke frauduleuze transacties, ofwel verkopen ze de geverifieerde gegevens tegen hoge prijzen.
The digital nature of card fraud allows criminals to operate remotely and at scale. Law enforcement prosecution, even when detected, is often challenging.
De omvang en gevolgen van aanvallen waarbij creditcards worden getest
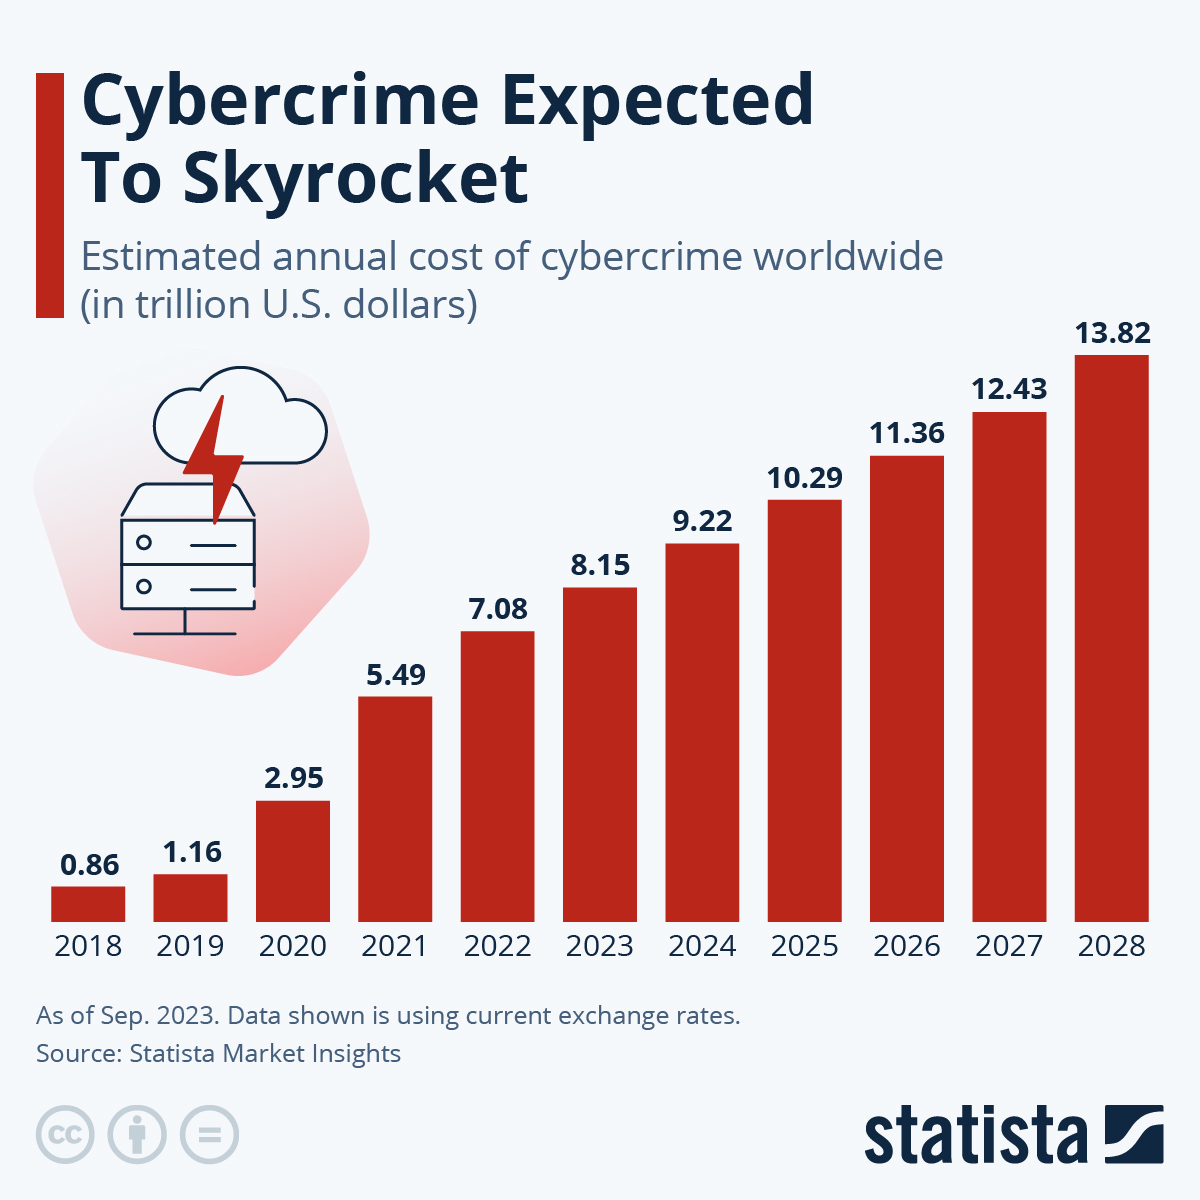
Kaartfraude komt niet alleen veel voor. Het is een grootschalige, geautomatiseerde aanval op het betalingsverkeer.
For instance, payment giant Stripe reported that Radar blocked more than 20 million card testing attempts per day at the peak of a wave between February and August 2022. There were 269 million card records posted on the dark and clear web in 2024.
De gevolgen van creditcardfraude voor bedrijven
Telkens wanneer een handelaar het slachtoffer wordt van een kaarttestaanval, krijgt hij het van drie kanten te verduren:
- Direct Financial Losses: Those "harmless" charges quickly become significant chargeback fees ($15 to $100, irrespective of transaction size). LexisNexis Risk Solutions' 2025 True Cost of Fraud study found that U.S. merchants incur an average cost of $4.61 for every $1 of fraud. See our chargeback statistics for the wider cost picture. At scale, card testing can quietly wipe off millions annually.
- Processor Scrutiny: Rising fraud ratios trigger payment processors to flag merchants as high-risk. Under Visa's VAMP, acquirers must keep merchants below enumeration thresholds: an enumeration ratio of 20% (2,000 bps) and 300,000 enumerated transactions, per the Visa VAMP fact sheet.
- Operationele belasting: Beleidswijzigingen zoals VAMP zorgen ervoor dat fraudeteams voortdurend alert moeten blijven. Van het opsporen van plotselinge pieken in transacties tot het afhandelen van klachten van klanten over onbekende afschrijvingen: door bots gegenereerd verkeer legt een zware druk op de middelen van handelaren. Voor kleinere bedrijven zonder een speciaal fraudeteam kunnen deze kosten overweldigend zijn.
Naast het feit dat het de marges, de reputatie en de bedrijfsvoering van een handelaar onder druk zet, heeft fraude met testkaarten ook gevolgen voor klanten.
Gevolgen van kaarttestaanvallen voor kaarthouders
Voor consumenten leidt het testen van betaalkaarten tot een kettingreactie van stress en kwetsbaarheid.
- Ongeautoriseerde afschrijvingen: Veel kaarthouders merken fraude voor het eerst op door willekeurige kleine afschrijvingen van onbekende handelaren. Hoewel banken deze bedragen doorgaans terugbetalen als er bezwaar tegen wordt gemaakt, tast het gedoe rond het melden, het wachten en het vervangen van kaarten het vertrouwen aan.
- Data Resale and Escalation: As highlighted earlier, a successful test confirms that the stolen card data (number, CVV, expiration, and billing address) is valid. That card profile then becomes prime inventory on dark web marketplaces. It sets the stage for large-dollar fraud, account takeover, or identity theft.
- Gevolgen op lange termijn: In ernstige gevallen waarin de fraude verder gaat dan het testen van kaarten, ondervinden slachtoffers daar later de gevolgen van, zoals een verslechtering van hun kredietwaardigheid, afgewezen kredietaanvragen of identiteitsmisbruik. Het duurt maanden of zelfs jaren om dit op te lossen.
Zelfs nadat ze zijn terugbetaald, melden klanten dat ze door fraude met proefkaarten last hebben van toegenomen angst, online aankopen afbreken en minder vertrouwen hebben in digitale transacties.
Gevolgen van kaarttestaanvallen voor het bredere ecosysteem
Kaartfraude treft niet alleen handelaren en kaarthouders. Het zorgt ook voor structurele kwetsbaarheden in de hele infrastructuur voor digitale betalingen.
Betalingsverwerkers en financiële instellingen staan onder druk
Issuers, acquirers and processors carry the cost of fraud monitoring and dispute handling.
Omdat er miljoenen geschillen moeten worden opgelost, schuiven deze instellingen de kosten door naar de handelaren in de vorm van hogere kosten en strengere nalevingsregels.
Afbrokkeling van het consumentenvertrouwen
Fraud concerns drive behavior: Per Baymard Institute data cited by Shopify, 19% of shoppers abandon a cart because they did not trust the site with their credit card information. Rising chargebacks further undermine confidence. It forces businesses to spend heavily on customer retention.
Regelgevingslast
Fraud spikes prompt tougher regulations, such as PSD2, PCI DSS 4.0, and the Visa Acquirer Monitoring Program (VAMP), which can cost large merchants millions annually in compliance. Smaller businesses often struggle to keep up, risking fines or even restricted payment access.
De hoge kosten van fraudepreventie verdringen kleinere verwerkers uit de markt en beperken de keuzevrijheid van handelaren. Het gevolg? Hogere transactiekosten en minder concurrentie in de e-commerce-sector.
Veelvoorkomende doelwitten van fraude met creditcards
Kaarttesters werken niet op goed geluk. Nee. Ze richten zich op sectoren die twee belangrijke aspecten mogelijk maken:
- Hoog transactievolume
- Versnelde goedkeuringsprocedures.
Het eerste helpt hen om op te gaan in de achtergrondruis. Het tweede zorgt ervoor dat geautomatiseerde testrondes ongehinderd kunnen plaatsvinden.
Met dat in gedachten volgen hieronder enkele veelvoorkomende doelwitten van oplichting met kaarttesten:
webwinkels
Online retailers often process thousands of transactions daily. Most customers expect lightning-speed checkouts. And fraudsters know it. They'll unleash bots that cycle through batches of stolen card numbers far faster than any person could. These low-value transactions can look normal in your transaction logs. By the time you notice the pattern, they've already validated working cards and moved on to drain them elsewhere.
Abonnementsdiensten
Maandelijkse abonnementsdiensten zijn een droomscenario voor oplichters. Die afschrijving van $ 9,99 in Netflix-stijl? Die is perfect om creditcards te testen. Het is een terugkerende afschrijving. Het is voorspelbaar. Kaarthouders kijken nauwelijks naar deze afschrijvingen op hun afschriften.
Card-setup and free-trial sign-ups are favored too: Stripe notes that validations during card setup typically do not appear on cardholder statements, so nobody sees a charge to report.
Donatieplatforms
Liefdadigheidswebsites worden geconfronteerd met een wrede ironie. Juist het vertrouwen en de welwillendheid die donaties stimuleren, maken hen nog kwetsbaarder voor fraude. Kleine donatiebedragen (1 tot 5 dollar) zijn gebruikelijk en worden verwacht. Daardoor is het vrijwel onmogelijk om onderscheid te maken tussen een echte donatie van 3 dollar en een testtransactie van 3 dollar. Erger nog: non-profitorganisaties beschikken vaak over beperkte budgetten voor fraudepreventie. Ze zijn een gemakkelijk doelwit dat fraudeurs meedogenloos uitbuiten.
Platforms voor evenemententickets
Local events, lotteries, and small venue tickets typically process fast approvals for low-dollar purchases. That $8 raffle ticket or $25 community theater seat gets approved instantly. No questions asked. Fraudsters know this. They use these platforms as testing grounds before moving on to bigger targets. The cards that pass often return later as event ticketing chargebacks.
Mobiele apps
In-app purchases are fraud nests, which lead to App Store chargebacks. Those $0.99 game upgrades and $2.99 premium features process so quickly that fraudsters can validate entire batches of stolen cards in minutes. App stores and gaming platforms see some of the highest card testing volumes. Why? Because the friction is so low. And the amounts are so trivial. Nobody pays attention until it's too late.
The pattern is clear. If your business model depends on quick approvals for small amounts, you're on card testers' radar. The question isn't whether they'll target you. It's whether you'll be ready when they come knocking.
Hieronder lees je waar je op moet letten bij mogelijke oplichting met het testen van creditcards.
Belangrijke indicatoren voor kaarttestaanvallen
The clearest warning signs are clusters of small payments in a short window, many different cards from one IP address or device, spiking decline rates and rapid repeat attempts. Our guide to the signs of card testing fraud in your payment data shows how to baseline each one and how to tell an attack from a busy sales day. These attacks often land during seasonal peaks such as Black Friday and Cyber Monday, when monitoring may be less intensive. See our Black Friday and Cyber Monday chargeback prevention guide for the peak-season plan.
So how do you stop the madness? Let's examine proven card testing prevention strategies you can apply as you prepare for the forthcoming BFCM season.
Onintuïtieve maatregelen om fraude met kaarttesten te voorkomen
Het zit zo. Wat als je, in plaats van je alleen maar te verdedigen tegen kaarttesten, je website zo lastig zou maken voor fraudeurs dat ze liever op zoek gaan naar gemakkelijkere doelwitten?
Natuurlijk kan dat! Zo doe je dat:
Stap 1: Opzettelijke weerstand bij microtransacties
De meeste webwinkeliers zijn erop gefocust om een soepel afrekenproces te creëren. En daar hebben ze een goede reden voor. Extra stappen bij het afrekenen leiden vaak tot het achterlaten van winkelwagentjes.
But there's a flip side. Card testers exploit checkouts with no friction. That's why adding smart guardrails is critical. Even adding small friction points, such as requiring a ZIP code match, for transactions under $10 can disrupt automated testing.
En het heeft geen noemenswaardige gevolgen voor legitieme klanten. Onderzoek toont aan dat weerstand bij het begin van het proces de waarde optimaliseert. Door op de juiste manier weerstand in te bouwen in je CRO-proces verdien je meer geld. Het verhoogt je kosten per actie: je weergavepercentages, conversiepercentages en de geïnde bedragen zullen stijgen.
Stap 2: De honeypot-val
Slimme verkopers maken nepopties voor „snel afrekenen“ die aantrekkelijk lijken voor bots, maar direct tot een blokkering leiden. Kaarttesters voelen zich aangetrokken tot alles wat een snellere afhandeling belooft. Dankzij dit soort slimme trucs is het eenvoudig om de daders op te sporen en te blokkeren.
Stap 3: Geografische afbakening die zinvol is
In plaats van algemene landblokken te hanteren, brengen succesvolle handelaren de daadwerkelijke geografische spreiding van hun klanten in kaart en stellen ze slimme beperkingen in. Als je nog nooit een legitieme klant uit regio X hebt gehad, waarom zou je dan om 3 uur ’s nachts betalingen uit die regio verwerken?
Stap 4: De strategie voor het omleiden bij mislukte betalingen
Wanneer betalingen mislukken, tonen de meeste verkopers gewoon een foutpagina. Dat helpt niet echt om fraude tegen te gaan. Een snelle, duidelijke reactie op een mislukte betaling zorgt er juist voor dat fraudeurs onmiddellijk de volgende kaart kunnen proberen. Geavanceerde fraudebestrijders hebben afstand genomen van zo’n rudimentaire strategie.
Ze leiden mislukte pogingen om naar iets complexere verificatieprocedures. Daardoor wordt elke mislukte betaling voor fraudeurs een vervelende extra klus, terwijl legitieme klanten nuttige ondersteuning krijgen.
Stap 5: Inzicht in het leveranciersnetwerk
The merchants' winning card testing fights share attack patterns with their payment processors, shopping cart providers, and even competitors. When fraudsters strike one Shopify store with a new technique, smart merchants get alerts before the same attack strikes them.
Stap 6: Tijdstip van transacties
Kaarttesters werken volgens voorspelbare patronen. Buiten de piekuren, tijdens drukke periodes, op momenten dat er minder toezicht is… dat is hun werkwijze. Sommige winkeliers vertragen opzettelijk de verwerking of voeren extra verificatiestappen in tijdens risicovolle tijdstippen (zoals tussen 2 en 6 uur ’s nachts), wanneer er sowieso weinig legitieme klanten zijn.
De vraag is niet: "Wat is de industriestandaard?" De vraag is: "Waarom is dit specifieke bedrijf voor fraudeurs niet rendabel om op te richten?"
Deze strategieën werken omdat ze denken als aanvallers. Niet als compliance-medewerkers. Ze weten dat testtransacties van 2 dollar al snel uitmonden in terugvorderingskosten van 100 dollar.
Why Card Testing Prevention is Chargeback Prevention in Disguise
Card testing is a silent prelude to bigger attacks. They're reconnaissance missions for the $500 purchases that'll drop on your chargeback ratio six months from now.
Each card maxed out after a successful validation is a crisis waiting to happen. And guess where cardholders come looking when they discover those charges? The last merchant who "proved" the card worked.
Zet preventie vandaag nog om in winstbescherming
Intelligente preventie van terugboekingen begint al lang voordat er een geschil ontstaat. Door het testen van kaarten te blokkeren, voorkomt u niet alleen kleine transacties. U voorkomt ook het fraudepatroon dat later tot terugboekingsproblemen leidt. Elke bot die u vandaag blokkeert, bespaart u morgen geld aan terugboekingskosten.
Daarom integreren vooruitstrevende handelaren geautomatiseerd chargebackbeheer als een essentieel onderdeel van hun strategie om kaartfraude te voorkomen.
Here is a clear explanation of how that works in two phases:
Fase 1: Waarschuwing vóór terugvordering
When a cardholder detects the bill and disputes it with their card issuer, the system sends an advanced alert to you. You can then take the most prudent decision: auto-refund or escalate evidence compilation and dispute filing (if the case is winnable).
Fase 2: Blokkeren en op de zwarte lijst zetten
Wanneer er een terugvordering binnenkomt die is gemarkeerd als "fraude bij het testen van kaarten", past uw systeem de blokkeringsregels automatisch aan om soortgelijke patronen in realtime te detecteren.
Potentiële verliezen door terugboekingen worden informatie die toekomstige aanvallen voor fraudeurs duurder maakt.
Een ROI die logisch is
A comprehensive chargeback prevention technology, like Chargeflow, pays for itself. When you calculate voided chargebacks, not just blocked transactions, the math makes sense.
Illustrative numbers: block 1,000 card tests today, prevent 100 successful validations, and avoid 50 downstream fraud incidents. At a $50 chargeback fee, that is $2,500 in fees you never have to fight.
Ter afsluiting van dit artikel wil ik u nog een laatste gedachte meegeven. De merken die in deze strijd het beste presteren, beschouwen het voorkomen van kaarttesten als de eerste verdedigingslinie tegen terugboekingsfraude. Niet als een apart probleem dat moet worden opgelost. Als u dat nog niet doet, moet u daar vandaag nog mee beginnen.
Chargebacks?
Dat is niet langer jouw probleem.
Haal 4x meer chargebacks terug en voorkom tot 90% van de inkomende betalingen, dankzij AI en een wereldwijd netwerk van 20.000 handelaren.