Who Card Testers Target and How to Make Your Business a Harder Target

rétrofacturation?
Ce n'est plus votre problème.
Récupérez 4 fois plus d'rétrofacturation s et PRÉVENTION jusqu'à 90 % des messages entrants, grâce à l'IA et à un réseau mondial de 20 000 commerçants.


 Plus de 600 avis


En bref :
Les tests de carte constituent un prélude silencieux à des attaques de plus grande envergure. Il s'agit de missions de reconnaissance en vue des achats de 500 $ qui viendront alourdir votre taux de contestation de paiement dans six mois. Les marques qui remportent cette bataille considèrent la prévention des tests de carte comme la première ligne de défense contre la fraude par contestation de paiement. Ce n'est pas un problème isolé à résoudre. Si vous ne le faites pas encore, vous devriez vous y mettre dès aujourd'hui.
La fraude par test de carte bancaire est l'une des menaces les plus dangereuses, mais on la remarque à peine. Elle commence généralement par de petits montants. Quelques dollars ici et là. Facile à ignorer. Facile à mettre sur le compte des « frais liés au commerce en ligne ».
C'est là que réside le piège.
Chacune de ces micro-transactions est un test. Dès qu'un paiement est validé, les fraudeurs savent qu'ils ont mis la main sur une carte valide. Et qu'ils ont le feu vert pour l'exploiter à fond. Le temps que vous vous en rendiez compte, le carnage a déjà commencé.
Voici le plus dur à avaler. Même s’ils n’utilisent jamais ces cartes ailleurs, vous y perdez quand même. Ces petits frais insignifiants finissent souvent par entraîner des dépenses supplémentaires. Je parle ici des frais de rejet de débit, de la frustration des clients, des pénalités imposées par les prestataires de paiement et de l’atteinte à la réputation.
La bonne nouvelle ? Une fois que vous savez ce qu'il faut surveiller, vous pouvez détecter ces attaques et les neutraliser avant qu'elles ne vous coûtent de l'argent.
This guide covers who card testers target, how their playbook works and the friction tactics that make a business a harder target. For a definition, the signs in your payment data and an incident runbook, see What Is Card Testing Fraud and How Do You Stop It?
How Card Testing Fraud Works: The Attacker's Playbook
La fraude par test de carte est une technique de validation par laquelle les fraudeurs et les cybercriminels effectuent de petites transactions à faible risque afin de vérifier si des numéros de carte bancaire volés, achetés ou générés par IA sont actifs, sans alerter le titulaire de la carte ni déclencher les systèmes de détection de fraude du commerçant. Ce stratagème relève de la fraude « carte non présente », puisque chaque transaction de test s'effectue en ligne sans qu'aucune carte physique ne soit jamais présentée.
La fraude par test de carte suit une méthode prévisible. Les cybercriminels ont perfectionné cette stratégie pour en faire une opération efficace.
Étape 1 : Collecte des données
The criminal obtains credit card information. To achieve this, they often orchestrate a major data breach, exposing millions of card details at once. Some fraudsters use sophisticated phishing campaigns to trick consumers into surrendering their payment information. Underground marketplaces also sell compromised card data. A dark web scan tool can show whether your company email addresses and credentials have surfaced in those markets.
Stripe , le « card testing » est une forme de cybercriminalité aux conséquences graves qui touche les commerçants, les établissements financiers et les consommateurs du monde entier.
Étape 2 : Validation par le biais de micro-transactions
Une fois en possession des données de cartes volées, les pirates lancent des campagnes de validation systématiques. Ils choisissent délibérément des montants modestes, inférieurs à la plupart des seuils de détection de fraude.
Étape 3 : Identification de la carte active
Le processus de validation permet d'identifier les cartes qui restent fonctionnelles et n'ont pas été compromises. Les pirates accordent une importance particulière aux cartes qui peuvent être utilisées sans nécessiter de vérification supplémentaire. L'absence de restrictions facilite l'exploitation future de ces cibles.
Étape 4 : Monétisation des cartes vérifiées
Les pirates exploitent ces cartes soit directement pour effectuer des transactions frauduleuses d'un montant élevé, soit en revendant les informations vérifiées à des prix élevés.
La nature numérique de la fraude à la carte bancaire permet aux criminels d'agir à distance et à grande échelle. Les poursuites judiciaires, même lorsque ces fraudes sont détectées, s'avèrent souvent difficiles à mener.
L'ampleur et les conséquences des attaques par test de cartes
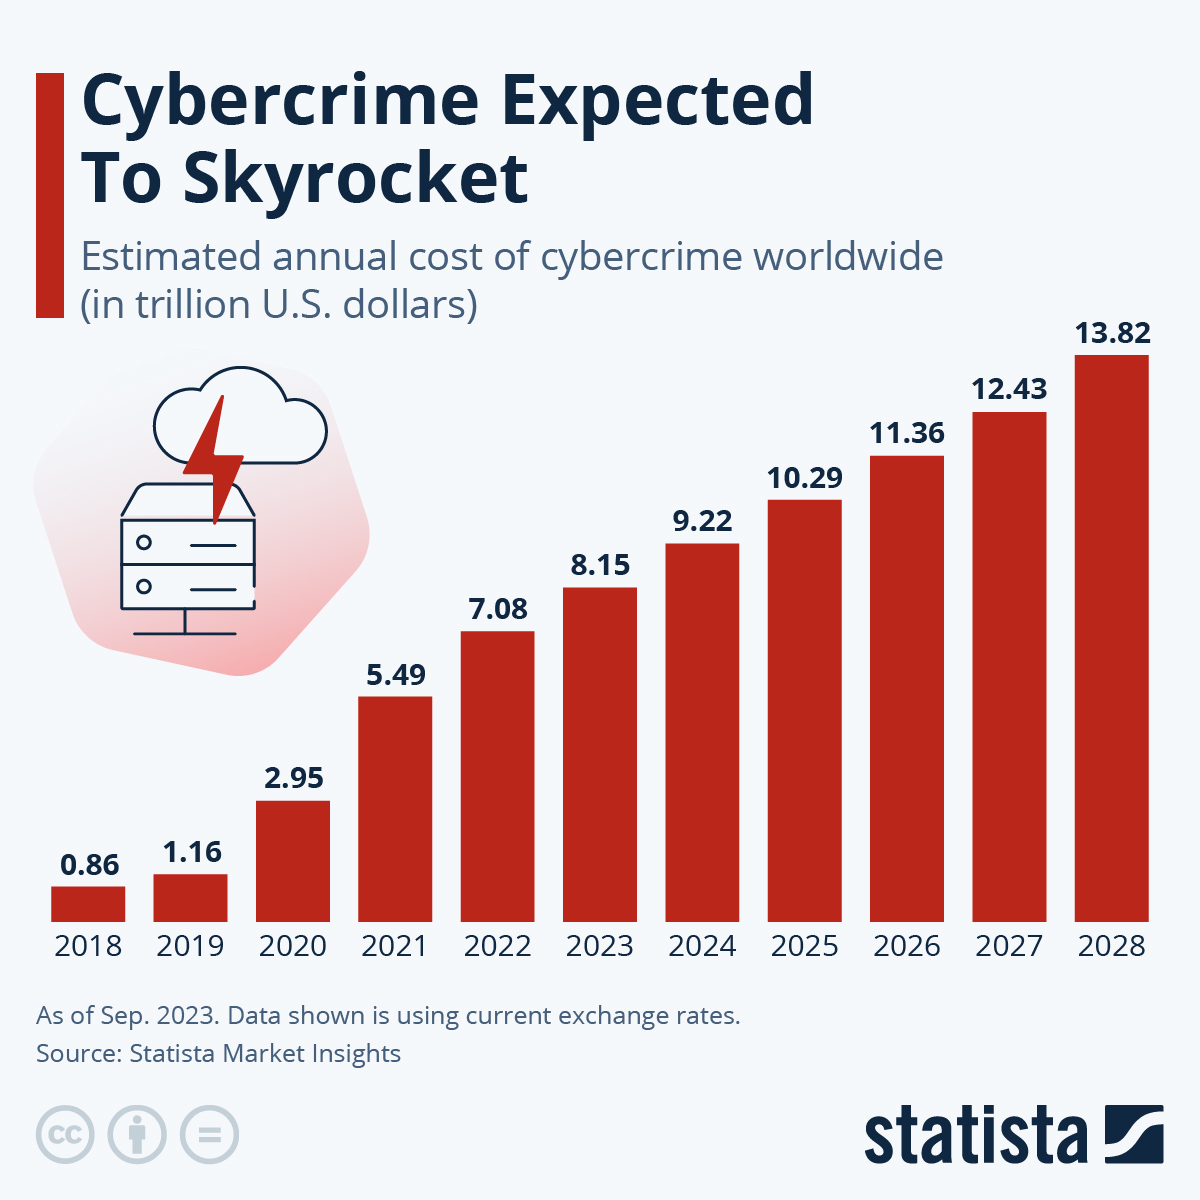
Les fraudes par test de cartes ne sont pas seulement très répandues. Il s'agit d'une attaque automatisée à grande échelle contre l'écosystème des paiements.
For instance, payment giant Stripe reported that Radar blocked more than 20 million card testing attempts per day at the peak of a wave between February and August 2022. There were 269 million card records posted on the dark and clear web in 2024.
Conséquences des attaques par test de cartes bancaires sur les entreprises
Chaque fois qu'un commerçant est victime d'une attaque par test de carte, il est pris de toutes parts :
- Direct Financial Losses: Those "harmless" charges quickly become significant chargeback fees ($15 to $100, irrespective of transaction size). LexisNexis Risk Solutions' 2025 True Cost of Fraud study found that U.S. merchants incur an average cost of $4.61 for every $1 of fraud. See our chargeback statistics for the wider cost picture. At scale, card testing can quietly wipe off millions annually.
- Processor Scrutiny: Rising fraud ratios trigger payment processors to flag merchants as high-risk. Under Visa's VAMP, acquirers must keep merchants below enumeration thresholds: an enumeration ratio of 20% (2,000 bps) and 300,000 enumerated transactions, per the Visa VAMP fact sheet.
- Fuite opérationnelle: les changements de politique tels que le programme VAMP maintiennent les équipes chargées de la lutte contre la fraude en état d'alerte maximale. Qu'il s'agisse de traquer les pics soudains de transactions ou de traiter les réclamations des clients concernant des frais inexpliqués, le trafic généré par les robots épuise les ressources des commerçants. Pour les petites entreprises ne disposant pas d'une équipe dédiée à la lutte contre la fraude, ces coûts peuvent s'avérer insurmontables.
Outre le fait qu'elle remet en cause les marges, la réputation et la capacité opérationnelle des commerçants, la fraude liée aux tests de cartes a également des répercussions sur les clients.
Conséquences des attaques par test de cartes sur les titulaires de cartes
Pour les consommateurs, le contrôle des cartes entraîne une réaction en chaîne de stress et de vulnérabilité.
- Prélèvements non autorisés: de nombreux titulaires de carte se rendent compte pour la première fois d'une fraude lorsqu'ils constatent des micro-prélèvements aléatoires effectués par des commerçants inconnus. Même si les banques les remboursent généralement en cas de contestation, les tracas liés au signalement, à l'attente et au remplacement des cartes érodent la confiance.
- Revente et escalade des données: comme souligné précédemment, un test réussi confirme que les données de carte volées (numéro, code CVV, date d'expiration et adresse de facturation) sont valides. Ce profil de carte devient alors une marchandise de choix sur les places de marché du dark web. Cela ouvre la voie à des fraudes portant sur des montants importants, à la prise de contrôle de comptes ou à l'usurpation d'identité.
- Conséquences à long terme: dans les cas graves où la fraude va au-delà de la simple utilisation frauduleuse de la carte, les victimes subissent des répercussions en aval, notamment une détérioration de leur cote de crédit, des refus de prêt ou l'usurpation d'identité. Il faut des mois, voire des années, pour régler ces problèmes.
Même après avoir été remboursés, les clients font état d'une anxiété accrue, d'achats en ligne abandonnés et d'une perte de confiance dans les transactions numériques en raison des fraudes liées aux tests de cartes.
Conséquences des attaques par test de cartes sur l'écosystème dans son ensemble
La fraude aux cartes bancaires ne nuit pas seulement aux commerçants et aux titulaires de cartes. Elle engendre des failles systémiques dans l'ensemble de l'infrastructure des paiements numériques.
Les prestataires de services de paiement et les institutions financières sous pression
Issuers, acquirers and processors carry the cost of fraud monitoring and dispute handling.
Confrontées à des millions de litiges à régler, ces institutions répercutent les coûts sur les commerçants sous forme de frais plus élevés et de règles de conformité plus strictes.
Érosion de la confiance des consommateurs
Fraud concerns drive behavior: Per Baymard Institute data cited by Shopify, 19% of shoppers abandon a cart because they did not trust the site with their credit card information. Rising chargebacks further undermine confidence. It forces businesses to spend heavily on customer retention.
Fardeau réglementaire
Fraud spikes prompt tougher regulations, such as PSD2, PCI DSS 4.0, and the Visa Acquirer Monitoring Program (VAMP), which can cost large merchants millions annually in compliance. Smaller businesses often struggle to keep up, risking fines or even restricted payment access.
Le coût élevé de la prévention de la fraude écarte les petits prestataires de services de paiement et réduit le choix des commerçants. Conséquence ? Des frais de transaction plus élevés et une concurrence moindre dans le secteur du commerce électronique.
Cibles courantes des fraudes liées aux tests de cartes
Les testeurs de cartes ne tirent pas à l'aveuglette. Non. Ils se concentrent sur des secteurs qui permettent de répondre à deux critères essentiels :
- Volume élevé de transactions
- Des procédures d'approbation accélérées.
Le premier leur permet de se fondre dans le bruit. Le second garantit que les séries de tests automatisés se déroulent sans entrave.
Dans cette optique, voici les cibles les plus courantes des escroqueries liées aux tests de cartes :
Sites de commerce électronique
Online retailers often process thousands of transactions daily. Most customers expect lightning-speed checkouts. And fraudsters know it. They'll unleash bots that cycle through batches of stolen card numbers far faster than any person could. These low-value transactions can look normal in your transaction logs. By the time you notice the pattern, they've already validated working cards and moved on to drain them elsewhere.
Services d'abonnement
Les abonnements mensuels sont le terrain de jeu idéal pour les fraudeurs. Ce prélèvement de 9,99 $, à la manière de Netflix ? C'est parfait pour tester les cartes. C'est récurrent. C'est prévisible. Les titulaires de carte ne jettent qu'un coup d'œil rapide à ces prélèvements sur leurs relevés.
Card-setup and free-trial sign-ups are favored too: Stripe notes that validations during card setup typically do not appear on cardholder statements, so nobody sees a charge to report.
Plateformes de dons
Les sites caritatifs sont confrontés à une cruelle ironie. La confiance et la bonne volonté qui motivent les dons les rendent d'autant plus vulnérables à la fraude. Les petits montants de dons (entre 1 et 5 dollars) sont courants et attendus. Il est donc pratiquement impossible de faire la différence entre un véritable don de 3 dollars et un test de carte de 3 dollars. Pire encore, les associations à but non lucratif disposent souvent de budgets limités pour la prévention de la fraude. Elles constituent des cibles faciles que les fraudeurs exploitent sans pitié.
Plateformes de billetterie événementielle
Local events, lotteries, and small venue tickets typically process fast approvals for low-dollar purchases. That $8 raffle ticket or $25 community theater seat gets approved instantly. No questions asked. Fraudsters know this. They use these platforms as testing grounds before moving on to bigger targets. The cards that pass often return later as event ticketing chargebacks.
Applications mobiles
In-app purchases are fraud nests, which lead to App Store chargebacks. Those $0.99 game upgrades and $2.99 premium features process so quickly that fraudsters can validate entire batches of stolen cards in minutes. App stores and gaming platforms see some of the highest card testing volumes. Why? Because the friction is so low. And the amounts are so trivial. Nobody pays attention until it's too late.
La tendance est claire. Si votre modèle économique repose sur des validations rapides de petits montants, vous êtes dans le collimateur des fraudeurs. La question n'est pas de savoir s'ils vont vous prendre pour cible, mais si vous serez prêt lorsqu'ils viendront frapper à votre porte.
Voici les éléments à surveiller pour repérer les éventuelles arnaques liées aux tests de cartes.
Indicateurs notables d'attaques par test de cartes
The clearest warning signs are clusters of small payments in a short window, many different cards from one IP address or device, spiking decline rates and rapid repeat attempts. Our guide to the signs of card testing fraud in your payment data shows how to baseline each one and how to tell an attack from a busy sales day. These attacks often land during seasonal peaks such as Black Friday and Cyber Monday, when monitoring may be less intensive. See our Black Friday and Cyber Monday chargeback prevention guide for the peak-season plan.
So how do you stop the madness? Let's examine proven card testing prevention strategies you can apply as you prepare for the forthcoming BFCM season.
Counterintuitive Steps to Prevent Card Testing Fraud
Voilà le truc. Au lieu de vous contenter de vous protéger contre les tests de cartes, pourquoi ne pas rendre votre site tellement pénible pour les fraudeurs qu'ils préféreraient s'attaquer à des cibles plus faciles ?
Bien sûr que tu peux ! Voici comment faire :
Étape 1 : Créer des obstacles délibérés pour les micro-transactions
La plupart des commerçants s'efforcent de mettre en place des processus de paiement fluides. Et pour cause : les étapes supplémentaires lors du paiement entraînent souvent l'abandon du panier.
But there's a flip side. Card testers exploit checkouts with no friction. That's why adding smart guardrails is critical. Even adding small friction points, such as requiring a ZIP code match, for transactions under $10 can disrupt automated testing.
Et cela n'affecte pas de manière significative les clients légitimes. Des études montrent que les obstacles à l'entrée optimisent la valeur. Intégrer des obstacles pertinents dans votre processus d'optimisation du taux de conversion (CRO) vous permet de gagner plus d'argent. Cela augmente votre coût par action : vos taux de visite, vos taux de conversion et vos recettes s'en trouveront accrus.
Étape 2 : Le piège du honeypot
Les commerçants avisés créent de fausses options de « paiement express » qui semblent attrayantes pour les robots, mais qui déclenchent un blocage immédiat. Les fraudeurs à la carte de crédit sont attirés par tout ce qui promet un traitement plus rapide. Ce genre de stratagèmes astucieux facilite le repérage et l'exclusion des fraudeurs.
Étape 3 : Une délimitation géographique pertinente
Au lieu de bloquer des zones géographiques de manière générale, les commerçants qui réussissent identifient précisément la zone géographique de leurs clients et mettent en place des restrictions intelligentes. Si vous n’avez jamais eu de client légitime provenant de la région X, pourquoi traiter des paiements provenant de là-bas à 3 heures du matin ?
Étape 4 : La stratégie de « redirection en cas d'échec du paiement »
Lorsque les paiements échouent, la plupart des commerçants se contentent d'afficher une page d'erreur. Cela ne contribue guère à lutter contre la fraude. Une réponse rapide et claire en cas d'échec de paiement permet aux fraudeurs de tester immédiatement une autre carte. Les spécialistes chevronnés de la lutte contre la fraude ont abandonné cette stratégie rudimentaire.
Ils redirigent les tentatives infructueuses vers des procédures de vérification un peu plus complexes. Cela transforme chaque échec de paiement en une tâche fastidieuse pour les fraudeurs, tandis que les clients légitimes bénéficient d'une assistance efficace.
Étape 5 : Analyse du réseau de fournisseurs
Les tests de vulnérabilité menés par les commerçants pour détecter les failles partagent des schémas d'attaque communs avec leurs prestataires de paiement, leurs fournisseurs de paniers d'achat et même leurs concurrents. Lorsque des fraudeurs s'attaquent à une boutique en ligneShopify à l'aide d'une nouvelle technique, les commerçants avisés reçoivent des alertes avant que cette même attaque ne les touche.
Étape 6 : La guerre des délais de transaction
Les fraudeurs à la carte agissent selon des schémas prévisibles. En dehors des heures d'ouverture, aux heures de pointe, lors de sessions où la surveillance humaine est moindre… voilà leur mode opératoire. Certains commerçants ralentissent délibérément leurs systèmes ou ajoutent des étapes de vérification supplémentaires pendant les plages horaires à haut risque (comme entre 2 h et 6 h du matin), lorsque les clients légitimes se font de toute façon rares.
La question n'est pas « quelle est la norme dans le secteur ? », mais « qu'est-ce qui rend cette entreprise en particulier peu intéressante pour les fraudeurs ? »
Ces stratégies fonctionnent parce qu'elles adoptent la logique des pirates informatiques, et non celle des responsables de la conformité. Elles savent que des tests de carte d'une valeur de 2 $ se transforment en frais de rejet de paiement de 100 $.
Pourquoi la prévention des tests de cartes est en réalité une prévention des rétrofacturations déguisée
Les tests de cartes constituent un prélude silencieux à des attaques plus importantes. Il s'agit de missions de reconnaissance en vue des achats de 500 $ qui viendront alourdir votre taux de contestation de paiement dans six mois.
Chaque carte dont la limite a été atteinte après une validation réussie est une source potentielle de problème. Et devinez vers qui se tournent les titulaires de carte lorsqu’ils découvrent ces débits ? Vers le dernier commerçant qui a « prouvé » que la carte fonctionnait.
Transformez dès aujourd'hui la prévention en protection de vos bénéfices
Une prévention intelligente des rétrofacturations commence bien avant le litige. Lorsque vous bloquez les tests de cartes, vous ne vous contentez pas d'empêcher de petites transactions. Vous mettez un frein à l'écosystème de la fraude qui est à l'origine des futurs problèmes liés aux rétrofacturations. Chaque bot bloqué aujourd'hui vous permet d'économiser de l'argent en frais de rétrofacturation demain.
C'est pourquoi les commerçants avisés intègrent la gestion automatisée des rétrofacturations comme élément essentiel de leur stratégie de prévention des tests de cartes.
Voici une explication claire de la manière dont cela fonctionne, en deux étapes :
Phase 1 : Alerte préalable au rejet de paiement
Lorsqu'un titulaire de carte détecte la facture et la conteste auprès de l'émetteur de sa carte, le système vous envoie une alerte précoce. Vous pouvez alors prendre la décision la plus judicieuse : procéder à un remboursement automatique ou passer à l'étape suivante, à savoir la collecte de preuves et le dépôt d'une réclamation (si le dossier est susceptible d'aboutir).
Phase 2 : Blocage et liste noire
Lorsqu'un rejet de débit est signalé comme relevant d'une « fraude liée à un test de carte », votre système met automatiquement à jour les règles de blocage afin de détecter des schémas similaires en temps réel.
Les pertes potentielles liées aux rétrofacturations se transforment en informations qui rendent les futures attaques plus coûteuses pour les fraudeurs.
Un retour sur investissement qui a du sens
A comprehensive chargeback prevention technology, like Chargeflow, pays for itself. When you calculate voided chargebacks, not just blocked transactions, the math makes sense.
Illustrative numbers: block 1,000 card tests today, prevent 100 successful validations, and avoid 50 downstream fraud incidents. At a $50 chargeback fee, that is $2,500 in fees you never have to fight.
Pour conclure cet article, je voudrais vous laisser sur une dernière réflexion. Les marques qui s'imposent dans ce domaine considèrent la prévention des tests de cartes comme le premier rempart contre la fraude par rejet de paiement. Il ne s'agit pas d'un problème distinct à résoudre. Si ce n'est pas encore le cas pour vous, vous devriez vous y mettre dès aujourd'hui.
rétrofacturation?
Ce n'est plus votre problème.
Récupérez 4 fois plus d'rétrofacturation s et PRÉVENTION jusqu'à 90 % des messages entrants, grâce à l'IA et à un réseau mondial de 20 000 commerçants.