















Entendendo os ataques fraudulentos de teste de cartões e como combatê-los

Chargebacks?
Não é mais problema seu.
Recupere 4 vezes mais chargebacks e PREVENÇÃO — até 90% dos e-mails recebidos —, com tecnologia de IA e uma rede global Rede de 20.000 Lojistas.


 Mais de 600 avaliações


Resumo:
Os testes com cartões são um prelúdio silencioso para ataques maiores. São missões de reconhecimento para as compras de US$ 500 que vão pesar na sua relação “ chargeback ” daqui a seis meses. As marcas que estão vencendo essa batalha tratam a prevenção desses testes como a primeira linha de defesa na prevenção de fraudes do tipo “ chargeback ”. Não se trata de um problema isolado a ser resolvido. Se você ainda não está fazendo isso, deve começar hoje mesmo.
A fraude por teste de cartão é uma das ameaças mais perigosas que você mal percebe. Geralmente começa com pequenas quantias. Alguns reais aqui e ali. Fácil de ignorar. Fácil de descartar como o “custo de se fazer negócios online”.
Essa é a armadilha.
Cada uma dessas microtransações é um teste. Quando uma cobrança é aprovada, os fraudadores sabem que têm um cartão válido. E a luz verde para explorá-lo a todo vapor. Quando você percebe, a devastação já está em andamento.
Eis a parte que dói. Mesmo que eles nunca usem os cartões em outro lugar, você ainda assim sai perdendo. Essas cobranças minúsculas e insignificantes muitas vezes se transformam em despesas maiores. Estamos falando de taxas de “chargeback ”, frustração do cliente, multas do processador e danos à reputação.
A boa notícia? Você pode detectar esses ataques e neutralizá-los antes que causem prejuízos financeiros, desde que saiba o que procurar.
Como funciona a fraude por teste de cartão e sinais de ataques a cartões
A fraude por teste de cartão é um esquema de validação em que fraudadores e cibercriminosos realizam pequenas transações de baixo risco para verificar se números de cartões de crédito roubados, comprados ou gerados por IA estão ativos, sem alertar o titular do cartão nem acionar os sistemas antifraude do Lojista. Todo esse esquema funciona como uma forma de fraude sem a presença física do cartão, já que todas as transações de teste ocorrem online, sem que o cartão físico seja apresentado em nenhum momento.
A fraude por teste de cartão segue uma metodologia previsível. Os cibercriminosos aperfeiçoaram essa estratégia, transformando-a em uma operação eficiente.
Etapa 1: Aquisição de dados
O criminoso obtém informações de cartões de crédito. Para isso, muitas vezes orquestra uma grande violação de dados, expondo milhões de dados de cartões de uma só vez. Alguns fraudadores utilizam campanhas sofisticadas de phishing para induzir os consumidores a fornecerem suas informações de pagamento. Mercados clandestinos também vendem dados de cartões comprometidos (por valores tão baixos quanto US$ 5 por um conjunto de dados de cartão).
Stripe afirma que o teste de cartões é uma forma de crime cibernético de grande impacto que afeta Lojistas, instituições financeiras e consumidores em todo o mundo.
Passo 2: Validação por meio de microtransações
Assim que obtêm os dados dos cartões roubados, os invasores lançam campanhas sistemáticas de validação. Eles escolhem deliberadamente valores baixos, inferiores à maioria dos limites de detecção de fraudes.
Etapa 3: Identificação do cartão ativo
O processo de validação revela quais cartões permanecem funcionais e não foram comprometidos. Os invasores valorizam especialmente os cartões que são processados sem exigir verificação adicional. A ausência de restrições significa alvos mais fáceis para futuras explorações.
Etapa 4: Monetização de cartões verificados
Os criminosos exploram os cartões diretamente por meio de transações fraudulentas de grande valor ou vendem as informações verificadas a preços elevados.
A natureza digital da fraude com cartões permite que os criminosos atuem remotamente e em grande escala. A ação penal, mesmo quando a fraude é detectada, costuma ser um desafio.
A magnitude e os impactos dos ataques de teste de cartões
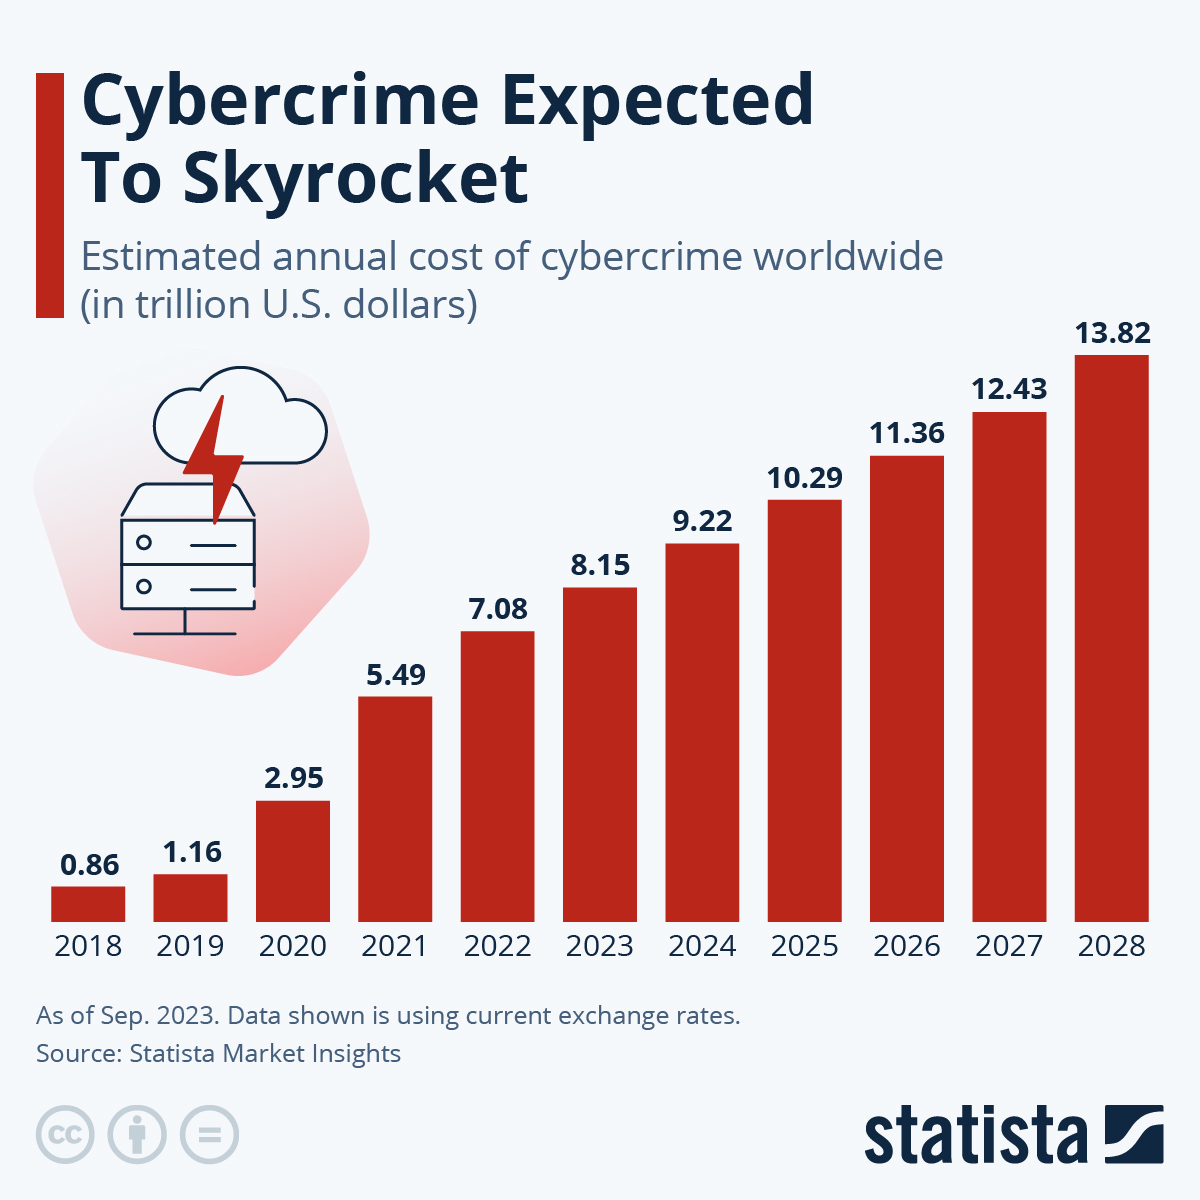
O teste de cartões não é apenas uma prática comum. Trata-se de um ataque automatizado e em grande escala ao ecossistema de pagamentos.
Por exemplo, a gigante de pagamentos Stripe registrou o bloqueio de mais de 20 milhões de tentativas de teste de cartões por dia durante os períodos de pico de ataques em 2022. Houve 269 milhões de registros de cartões publicados na dark web e na clear web em 2024. As operações de segurança mitigam o risco decorrente desses vazamentos de dados por meio da utilização regular de uma ferramenta de varredura da dark web para Identifique identificar credenciais corporativas vazadas e contas de funcionários comprometidas antes que ocorra qualquer exploração.
Impactos dos ataques de teste de cartões nas empresas
Sempre que um Lojista é alvo de um ataque de teste de cartão, ele é atacado por três frentes:
- Perdas financeiras diretas: Essas cobranças “inofensivas” rapidamente se transformam em taxas significativas do tipo “ chargeback ” (de US$ 15 a US$ 100, independentemente do valor da transação). Nossas estatísticas do sitechargeback indicam que as empresas americanas Lojistas perdem pelo menos US$ 4,61 para cada US$ 1 em fraudes, quando se levam em conta as taxas de transação, multas e custos operacionais. Em grande escala, os testes com cartões podem, discretamente, causar prejuízos de milhões anualmente.
- Análise de processadores: O aumento nos índices de fraude leva os processadores de pagamentos a classificar Lojistas como de alto risco. De acordo com as novas diretrizes VAMP da Visa (em vigor a partir de outubro de 2025), a Visa classificará Lojistas com mais de 300.000 tentativas de enumeracão por mês como “Excessivo”.
- Carga operacional: Mudanças nas políticas, como o VAMP, mantêm as equipes de combate à fraude em alerta máximo. Desde o acompanhamento de picos repentinos de transações até o atendimento a reclamações de clientes sobre cobranças inexplicáveis, o tráfego gerado por bots esgota os recursos de Lojistas. Para empresas menores que não contam com uma equipe dedicada ao combate à fraude, esses custos podem ser insuportáveis.
Além de afetar as margens de lucro, a reputação e a capacidade operacional de uma empresa de cartões de crédito ( Lojista), a fraude por testes de cartões também afeta os clientes.
Impactos dos ataques de teste de cartões sobre os titulares de cartões
Para os consumidores, a verificação de cartões gera uma reação em cadeia de estresse e vulnerabilidade.
- Cobranças não autorizadas: Muitos titulares de cartões percebem a fraude pela primeira vez por meio de microcobranças aleatórias provenientes de sites desconhecidos, como Lojistas. Embora os bancos geralmente reembolsem esses valores quando contestados, o incômodo de registrar a reclamação, esperar e substituir os cartões mina a confiança.
- Revenda e escalonamento de dados: Conforme destacado anteriormente, um teste bem-sucedido confirma que os dados do cartão roubado (número, CVV, data de validade e endereço de cobrança) são válidos. Esse perfil de cartão passa então a ser um produto de grande valor nos mercados da dark web. Isso abre caminho para fraudes de grande porte, invasão de contas ou roubo de identidade.
- Consequências a longo prazo: Em casos graves, nos quais a fraude vai além dos testes com cartões, as vítimas sofrem repercussões posteriores, incluindo prejudicar a pontuação de crédito, recusa de empréstimos ou uso indevido de identidade. Isso leva meses ou até anos para ser resolvido.
Mesmo após receberem o reembolso, os clientes relatam um aumento da ansiedade, o abandono de compras online e uma diminuição da confiança nas transações digitais devido a fraudes envolvendo testes de cartões.
Impactos dos ataques de teste de cartões no ecossistema como um todo
Os testes com cartões não prejudicam apenas os “ Lojistas ” e os titulares de cartões. Eles criam vulnerabilidades sistêmicas em toda a infraestrutura de pagamentos digitais.
Processadores de pagamentos e instituições financeiras sob pressão
Os bancos e as empresas de processamento de pagamentos gastam bilhões no combate à fraude. Só o JPMorgan Chase investe US$ 15 bilhões por ano em tecnologia de prevenção de fraudes. Eles destinam bilhões para a segurança cibernética e a prevenção de fraudes com cartões.
Com milhões de disputas para resolver, essas instituições repassam os custos para Lojistas por meio de taxas mais altas e regras de conformidade mais rigorosas.
A perda da confiança do consumidor
A preocupação com fraudes influencia o comportamento: 25% dos consumidores abandonam compras on-line devido a preocupações com a segurança. O aumento chargebacks prejuízos minam ainda mais a confiança. Isso obriga as empresas a gastar muito com a retenção de clientes.
Carga regulatória
Fraud spikes prompt tougher regulations, such as PSD2, PCI DSS 4.0, and the Visa Acquirer Monitoring Program (VAMP), which can cost large merchants millions annually in compliance. Smaller businesses often struggle to keep up, risking fines or even restricted payment access.
O alto custo da prevenção de fraudes exclui os processadores menores e reduz as opções de Lojista . O resultado? Taxas de transação mais altas e menos concorrência em todo o setor de comércio eletrônico.
Alvos comuns de fraudes envolvendo testes de cartões
Os testadores de cartões não agem às cegas. Não. Eles concentram-se em setores que permitem dois aspectos fundamentais:
- Elevado volume de transações
- Processos de aprovação acelerados.
O primeiro ajuda-os a se misturarem ao ruído. O segundo garante que as sessões de testes automatizados ocorram sem obstáculos.
Tendo isso em mente, veja a seguir os alvos mais comuns dos golpes envolvendo testes de cartões:
Sites de comércio eletrônico
Os varejistas online costumam processar milhares de transações diariamente. A maioria dos clientes espera um checkout ultrarrápido. E os fraudadores sabem disso. Eles lançam bots capazes de testar 10.000 números de cartões roubados em menos de uma hora. Essas transações de baixo valor parecerão completamente normais nos seus registros de transações. Quando você perceber o padrão, eles já terão validado centenas de cartões válidos e seguirão em frente para esvaziá-los em outros lugares.
Serviços por assinatura
Os serviços de assinatura mensal são o cenário ideal para os golpistas. Aquela cobrança de US$ 9,99, no estilo Netflix? É perfeita para testar cartões. É recorrente. É previsível. Os titulares de cartão mal dão uma olhada nessas cobranças nos seus extratos.
As plataformas de streaming e SaaS informam que os testes de cartão representam atualmente cerca de 20% a 25% de suas transações recusadas. Em outras palavras: para cada transação legítima recusada, seu sistema de prevenção de fraudes provavelmente detecta de três a quatro tentativas de teste de cartão.
Plataformas de doação
Os sites de caridade enfrentam uma ironia cruel. A mesma confiança e boa-fé que motivam as doações os tornam ainda mais vulneráveis à fraude. Doações de pequeno valor (entre US$ 1 e US$ 5) são comuns e esperadas. Isso torna quase impossível distinguir entre uma doação genuína de US$ 3 e um teste de cartão no valor de US$ 3. Pior ainda, as organizações sem fins lucrativos costumam operar com orçamentos limitados para prevenção de fraudes. São alvos fáceis que os fraudadores exploram impiedosamente.
Plataformas de venda de ingressos para eventos
Eventos locais, rifas e ingressos para pequenos locais costumam ter aprovações rápidas para compras de baixo valor. Aquele bilhete de rifa de US$ 8 ou o ingresso de US$ 25 para o teatro comunitário são aprovados instantaneamente. Sem perguntas. Os fraudadores sabem disso. Eles usam essas plataformas como campo de testes antes de passarem para alvos maiores.
Aplicativos móveis
As compras dentro de aplicativos são focos de fraude, o que leva a casos de “ chargebacks ” na App Store. Essas atualizações de jogos de US$ 0,99 e recursos premium de US$ 2,99 são processadas tão rapidamente que os fraudadores conseguem validar lotes inteiros de cartões roubados em questão de minutos. As lojas de aplicativos e as plataformas de jogos registram alguns dos maiores volumes de testes de cartões. Por quê? Porque o atrito é muito baixo. E os valores são tão insignificantes. Ninguém presta atenção até que seja tarde demais.
O padrão é claro. Se o seu modelo de negócios depende de aprovações rápidas para valores baixos, você está na mira dos fraudadores. A questão não é se eles vão atacá-lo. É se você estará preparado quando eles vierem bater à sua porta.
Veja a seguir como identificar possíveis golpes envolvendo testes de cartões.
Indicadores notáveis de ataques de teste de cartões
Os principais sinais de alerta que indicam que sua empresa pode estar sofrendo um ataque de teste de cartões são os seguintes:
- Anomalias nos padrões de transação: Fique atento a aglomerações incomuns de compras de baixo valor em intervalos curtos de tempo. Clientes legítimos raramente realizam várias microtransações consecutivamente. Além disso, esses ataques costumam ocorrer durante picos sazonais, como a Black Friday, a Cyber Monday e os períodos de liquidações de fim de ano, quando o monitoramento pode ser menos intensivo.
- Testes com vários cartões a partir de fontes únicas: monitore tentativas que utilizem números de cartão diferentes, mas provenientes de endereços IP, dispositivos ou impressões digitais de navegador idênticos. Esse comportamento é quase sempre uma prova irrefutável de que ferramentas de teste automatizadas estão vasculhando bancos de dados de cartões roubados.
- Taxas de rejeição elevadas: picos repentinos nas falhas de transação costumam ser um indício de testes com cartões. Os criminosos geralmente trabalham com conjuntos de dados parcialmente corrompidos. Isso leva a taxas de rejeição anormais, à medida que tentam validar cartões vencidos ou comprometidos.
- Inconsistências geográficas e comportamentais: sinalize transações nas quais os endereços de cobrança não correspondam às localizações de IP ou nas quais o comportamento do cliente se desvie significativamente dos padrões normais. Os invasores podem usar servidores proxy e VPNs para ocultar suas localizações.
- Sinais de alerta baseados na velocidade: tentativas de transações em sequência rápida, especialmente aquelas que testam diferentes valores de pagamento ou dados de cartão em rápida sucessão, indicam testes automatizados, e não um comportamento genuíno do cliente.
Então, como acabar com essa loucura? Vamos analisar estratégias comprovadas de prevenção contra fraudes com cartões de crédito que você pode adotar enquanto se prepara para a próxima temporada de BFCM.
Medidas contraintuitivas para PREVENÇÃO ar fraudes em testes de cartões
É o seguinte. Em vez de apenas se defender contra testes de cartão, e se você tornasse seu site tão complicado para os fraudadores que eles preferissem partir para alvos mais fáceis?
Claro que pode! Veja como:
Passo 1: Atrito intencional para microtransações
A maioria dos Lojistas se preocupa em criar processos de finalização de compra sem atritos. E por um bom motivo. Etapas extras na finalização de compra costumam levar ao abandono do carrinho.
Mas há um outro lado da moeda. Os testadores de cartões se aproveitam desses fluxos contínuos. É por isso que é fundamental implementar medidas de segurança inteligentes. Mesmo a introdução de pequenos obstáculos, como exigir a correspondência do CEP para transações abaixo de US$ 10, pode atrapalhar os testes automatizados.
E isso não afeta significativamente os clientes legítimos. Pesquisas mostram que o atrito na fase inicial otimiza o valor. Incorporar um atrito positivo ao seu processo de otimização da taxa de conversão (CRO) gera mais receita. Isso aumenta o custo por ação: suas taxas de visualização, taxas de fechamento e receita arrecadada aumentarão.
Passo 2: A armadilha do honeypot
Lojistas as experientes criam opções falsas de “pagamento expresso” que parecem atraentes para os bots, mas acionam bloqueios imediatos. Quem testa cartões de crédito tende a se interessar por qualquer coisa que prometa um processamento mais rápido. Estratégias inteligentes como essa facilitam o rastreamento e o banimento dos infratores.
Etapa 3: Delimitação geográfica que faz sentido
Em vez de bloquear países de forma generalizada, os sites de “ Lojistas ” bem-sucedidos identificam a localização geográfica real de seus clientes e criam restrições inteligentes. Se você nunca teve um cliente legítimo da região X, por que processar pagamentos dessa região às 3 da manhã?
Passo 4: A estratégia de "redirecionamento em caso de falha no pagamento"
Quando os pagamentos falham, a maioria dos sites Lojistas simplesmente exibe uma página de erro. Isso não ajuda muito a impedir fraudes. Uma resposta rápida e clara à falha no pagamento permite que os fraudadores testem o próximo cartão imediatamente. Os especialistas em combate à fraude mais avançados já abandonaram essa estratégia rudimentar.
Eles redirecionam as tentativas malsucedidas para processos de verificação um pouco mais complexos. Isso transforma cada falha no pagamento em um trabalho adicional e incômodo para os fraudadores, enquanto os clientes legítimos recebem um suporte útil.
Etapa 5: Inteligência de fornecedores ( Rede )
As estratégias vencedoras de teste de cartões do site Lojistas compartilham padrões de ataque com seus processadores de pagamentos, provedores de carrinho de compras e até mesmo concorrentes. Quando os fraudadores atacam uma loja do siteShopify com uma nova técnica, os Lojistas mais experientes obtêm Alertas antes que o mesmo ataque os atinja.
Passo 6: Estratégia de sincronização de transações
Os testadores de cartões atuam seguindo padrões previsíveis. Fora do horário deHoras, nos horários de pico, em sessões com menos monitoramento humano... esse é o modo de operação deles. Alguns Lojistas deliberadamente reduzem a velocidade ou adicionam verificações extras durante janelas de alto risco (como das 2h às 6h da manhã), quando os clientes legítimos já são raros.
A questão não é “qual é o padrão do setor?”, mas sim “o que faz com que esse negócio específico não seja lucrativo para os fraudadores atacarem?”
Essas estratégias funcionam porque pensam como invasores. Não como profissionais de conformidade. Eles sabem que testes com cartões de US$ 2 acabam gerando taxas de US$ 100 no site chargeback .
Por que a prevenção contra fraudes com cartões de crédito é, na verdade, uma prevenção disfarç Chargeback
Os testes com cartões são um prelúdio silencioso para ataques maiores. São missões de reconhecimento para as compras de US$ 500 que vão pesar na sua relação “chargeback ” daqui a seis meses.
Cada cartão que atinge o limite máximo após uma validação bem-sucedida é uma crise prestes a acontecer. E adivinhe a quem os titulares dos cartões recorrem quando descobrem essas cobranças? Ao último Lojista que “comprovou” que o cartão funcionava.
Transforme a prevenção em proteção de lucros hoje mesmo
A prevenção inteligente de chargeback começa muito antes do Disputa. Ao bloquear testes com cartões, você não está apenas impedindo pequenas transações. Você está prevenindo o ecossistema de fraudes que gera futuros chargeback problemas. Cada bot bloqueado hoje economiza dinheiro em chargeback taxas amanhã.
É por isso que os Lojistas s sofisticados integram o gerenciamento automatizado de chargeback como parte essencial da prevenção de testes com cartões.
Aqui está uma explicação clara de como isso funciona em duas fases:
Fase 1: Alerta pré-Chargeback
Quando um titular de cartão detecta a cobrança indevida e a disputas com a administradora do cartão, o sistema envia um alerta antecipado para você. Você pode então tomar a decisão mais prudente: efetuar o reembolso automático ou dar continuidade à coleta de provas e à Disputa apresentação do caso (se houver chances de sucesso).
Fase 2: Bloquear e colocar na lista negra
Quando uma transação de cartão de crédito ( chargeback ) é classificada como “fraude em testes de cartão”, seu sistema atualiza automaticamente as regras de bloqueio para detectar padrões semelhantes em tempo real.
As possíveis perdas decorrentes do “ chargeback ” se transformam em informações que tornam os ataques futuros mais onerosos para os fraudadores.
Retorno sobre o investimento que faz sentido
Uma tecnologia abrangente de prevenção de chargeback , como Chargeflow, se paga sozinha. Quando se calcula o número de transações anuladas chargebacks, e não apenas as bloqueadas, a conta faz sentido.
Bloqueie hoje o teste de 1.000 cartões, PREVENÇÃO , realize 100 validações bem-sucedidas e evite 50 incidentes de fraude a jusante. Isso representa, potencialmente, US$ 2.500 em taxas de chargeback que você nunca precisará arcar.
Para encerrar este artigo, deixo a vocês uma reflexão final. As marcas que estão vencendo essa batalha tratam a prevenção de testes de cartões como a primeira linha de defesa na prevenção de fraudes d chargeback . Não como um problema isolado a ser resolvido. Se você ainda não está fazendo isso, deve começar hoje mesmo.
👉Obtenha proteção automatizada contra o vírus “ chargeback ”.
Chargebacks?
Não é mais problema seu.
Recupere 4 vezes mais chargebacks e PREVENÇÃO — até 90% dos e-mails recebidos —, com tecnologia de IA e uma rede global Rede de 20.000 Lojistas.




